في السنوات الأخيرة أصبحت وظائف الأمن السيبراني، وخاصةً وظائف SOC Analyst، من أكثر الوظائف طلبًا في سوق العمل المحلي والعالمي. ومع التوسع الكبير في الهجمات الإلكترونية وزيادة اعتماد الشركات على التحول الرقمي، ارتفع مستوى المنافسة وارتفعت معه أهمية التهيئة الجيدة للمقابلات الشخصية.
المقابلات في مجال الأمن السيبراني تعتمد غالبًا على أسئلة مفاهيمية + سيناريوهات عملية، والمقابل يبحث عن شخص يفهم الأساسيات جيدًا، ويملك القدرة على التحليل، ويعرف كيف يتصرف أثناء الحوادث الأمنية.
هذا المقال يجمع لك أشهر أسئلة المقابلات في الأمن السيبراني وSOC مع أجوبة احترافية وشرح مبسّط، سواء كنت مبتدئًا، أو عندك خبرة وتستعد لمقابلة مهمة.
لنبدأ…
ما الفرق بين IDS و IPS؟ ولماذا يُسأل هذا السؤال دائمًا؟
يُعتبر هذا السؤال من الأساسيات في أي مقابلة SOC لأنه يكشف مدى فهمك للحلول الدفاعية داخل الشبكة.
السؤال:
What is the difference between IDS and IPS?
الإجابة المختصرة:
- IDS يكشف ويُرسل تنبيهات فقط.
- IPS يكشف ويمنع الهجوم في نفس اللحظة.
شرح مبسّط:
- IDS مثل “كاميرا مراقبة” — دورها تراقب وتبلغ.
- IPS مثل “حارس أمني” — يمنع التهديد فورًا.
لزيادة قوة إجابتك، قدّم مثال:
“سبق استخدمت IDS/IPS أثناء تدريبي العملي لتحليل حركة المرور وتحديد محاولات الاختراق…”
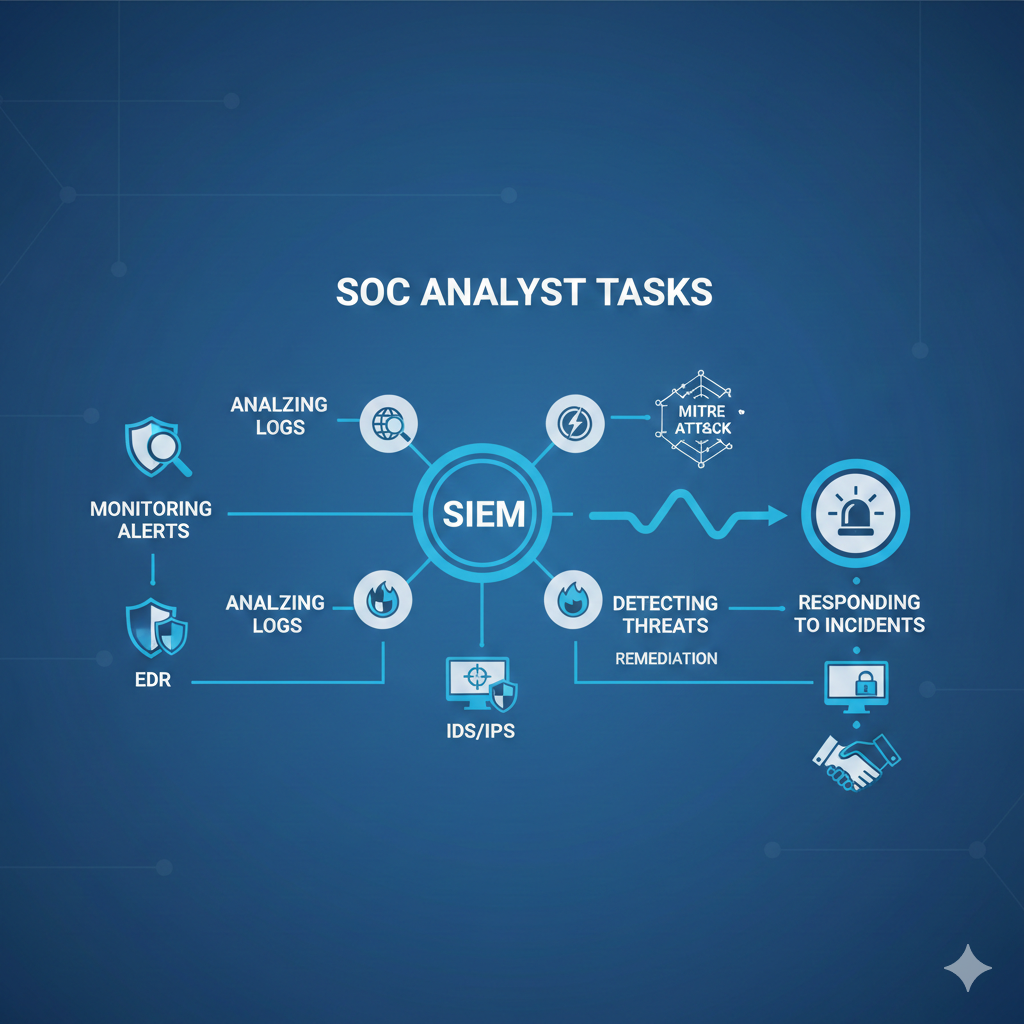
ما وظيفة الـ SIEM ولماذا هو قلب مركز العمليات الأمنية؟
سؤال أساسي جدًا، لأنه يوضح إن كنت تفهم بيئة العمل الحقيقية داخل SOC.
السؤال:
What is a SIEM and how does it help SOC analysts?
الإجابة:
SIEM هو نظام يجمع السجلات من مختلف الأنظمة ويحللها ويصدر تنبيهات تساعد المحللين في اكتشاف التهديدات مبكرًا.
شرح مبسّط:
- تخيّله كأنه “غرفة التحكم المركزية”.
- يجمع السجلات من: السيرفرات – الفايروول – تطبيقات الشركة – الشبكات – الأجهزة الطرفية.
- يستخدم correlation rules لربط الأحداث ببعضها.
اذكر اسم SIEM اشتغلت عليه (Splunk – QRadar – Azure Sentinel)، فهذا يعزز موقفك جدًا.
كيف تفرق بين False Positive و False Negative؟
هذا سؤال يكشف مدى فهمك لجودة التنبيهات وكيفية تحسينها.
السؤال:
What’s the difference between a false positive and a false negative?
الإجابة:
- False Positive: تنبيه خاطئ لا يمثل تهديدًا حقيقيًا.
- False Negative: تهديد حقيقي لم يتم كشفه.
شرح مبسّط:
- الأول مثل إنذار سيارة اشتغل بالغلط.
- الثاني مثل سيارة تُسرق بدون ما يشتغل الإنذار — وهذا أخطر بكثير.
أضف:
“في عملي كنت أركز على تحليل أسباب الـ false positives لتقليل الضجيج وتحسين دقة التنبيهات.”
ما هو MITRE ATT&CK ولماذا ذكره يزيد فرص قبولك؟
الميتر أصبح معيارًا عالميًا لفهم مسارات الهجوم.
السؤال:
What is MITRE ATT&CK and how is it used in a SOC?
الإجابة:
هو إطار يصف سلوكيات المهاجمين ويستخدمه SOC لفهم التكتيكات والتقنيات وربطها بالتنبيهات وبناء Use Cases فعّالة.
شرح مبسّط:
- هو “دليل تصرفات الهاكر”.
- يربط كل خطوة في الهجوم بتقنية محددة (مثل Privilege Escalation أو Lateral Movement).
إن قلت أنك استخدمت MITRE في:
- بناء Use Cases
- تحليل حادثة
- أو تصنيف التنبيهات
سيترك ذلك انطباعًا ممتازًا.
لمعرفة المزيد عن إطار MITRE ATT&CK يمكنك زيارة الموقع الرسمي: اضغط هنا.
ما هي خطوات التعامل مع الحوادث الأمنية Incident Response؟
سؤال متكرر، وغالبًا المقابل يركز على الترتيب.
السؤال:
What are the key phases of the Incident Response process?
الإجابة:
- Preparation
- Identification
- Containment
- Eradication
- Recovery
- Lessons Learned
شرح مبسّط:
هي مثل “خطة طوارئ” تبدأ بالتجهيز وتنتهي بالتحسين.
لو تذكر مثال واقعي سيكون رائعًا، مثل:
“تعاملت مع حادثة Phishing وتم تنفيذ Containment بعزل الجهاز واستعادة الحساب…”
ما هو Threat Hunting وكيف يختلف عن Monitoring؟
سؤال ممتاز يكشف مدى نضج خبرتك.
السؤال:
What is threat hunting and how is it different from traditional monitoring?
الإجابة:
Threat Hunting بحث استباقي عن التهديدات بدون انتظار التنبيهات، بينما Monitoring يعتمد فقط على التنبيهات الصادرة.
شرح مبسّط:
- الهنتينق: تبحث عن التهديد بنفسك.
- المونيتورينق: تنتظر النظام يعطيك Alert.
أضف مهاراتك في:
- استخدام EDR
- تحليل السجلات
- البحث عن IOC / IOA
كيف ترتب أولويات التنبيهات في SOC؟
سؤال يقيس طريقة تفكيرك تحت الضغط.
السؤال:
How do you prioritize alerts in a noisy SOC environment?
الإجابة:
ترتيب الأولويات يعتمد على:
- أهمية الأصل المستهدف Asset Criticality
- مستوى التهديد Threat Level
- وجود ثغرة Vulnerability
- احتمالية التأثير Impact
شرح مبسّط:
مو كل Alert يستحق وقتك.
ابدأ بالحساس… ثم المهم… ثم العادي.
ما هو Lateral Movement وكيف تكتشفه؟
من أهم مراحل الهجوم الحقيقي.
السؤال:
What is lateral movement and how do you detect it?
الإجابة:
هو تنقّل المهاجم بين الأنظمة بعد الوصول الأولي، ويمكن اكتشافه من خلال تحليل السجلات، ومراقبة الشبكة، واستخدام EDR.
شرح مبسّط:
المهاجم يدخل من جهاز واحد… ثم يتنقل بهدوء داخل الشبكة.
تكلم عن تحليل سجلات مثل:
- Event Log 4624
- SMB Traffic
- Remote Sessions
كيف تحلل ملف PCAP؟ ولماذا هذا السؤال مهم؟
يختبر المعارف الأساسية في الشبكات.
السؤال:
How do you analyze a PCAP file in a SOC environment?
الإجابة:
باستخدام Wireshark لتحليل الحزم والكشف عن:
- اتصال C2
- Malware Traffic
- Data Exfiltration
- أنماط غير طبيعية
شرح مبسّط:
PCAP هو “تسجيل كاميرا الشبكة”، وWireshark هو أداة التحليل.
قدّم موقف تعاملت فيه مع PCAP لو عندك.
ما الفرق بين EDR و Antivirus؟
من الأسئلة التي تميز المبتدئ عن المتقدم.
السؤال:
What’s the difference between EDR and traditional antivirus?
الإجابة:
- Antivirus يكتشف ويمنع التهديدات المعروفة.
- EDR يراقب السلوك، يحلل، يحقق، ويستجيب للتهديدات المتقدمة حتى لو كانت جديدة.
شرح مبسّط:
- AV = حارس مبتدئ
- EDR = محقق رقمي ذكي
اذكر أمثلة:
CrowdStrike – SentinelOne – Trellix
ما هو SOAR وكيف يدعم SOC؟
يُسأل عادة للمستويات المتقدمة.
السؤال:
What is SOAR and how does it help a SOC team?
الإجابة:
SOAR يقوم بأتمتة الاستجابة للحوادث، وتوحيد الـ Playbooks، وتقليل الجهد والوقت.
شرح مبسّط:
- يقلّل الأعمال اليدوية
- يسرّع التعامل مع التنبيهات
- يرفع جودة الاستجابة
اذكر Playbook برمجته لو عندك مثال، مثل:
“معالجة رسائل التصيد تلقائيًا”.
كيف تتعامل مع تنبيه Phishing؟
من أكثر الأسئلة شيوعًا.
السؤال:
How do you investigate a phishing email alert?
الإجابة:
تحليل:
- Email Headers
- الروابط
- المرفقات
- سلوك المستخدم
ثم البحث عن ضحايا آخرين، وتشغيل Sandbox إذا لزم.
كيف تتعامل مع عدة Alerts من نفس الجهاز؟
هذا يختبر قدرتك على ربط الأحداث.
السؤال:
How would you handle multiple alerts from a single endpoint?
الإجابة:
- ربط التنبيهات Correlation
- تحليل السلوك Behavior Analysis
- البحث عن Persistence
- عزل الجهاز إذا لزم Isolation
ما هو SIEM Use Case وكيف تبنيه؟
سؤال يوضح مدى فهمك لعمل SOC الحقيقي.
السؤال:
What is a SIEM Use Case and how do you build one?
الإجابة:
Use Case هو سيناريو تهديد محدد يجب على الـ SIEM اكتشافه، ويتضمن مصادر السجلات، منطق الترابط، وحدود التنبيه.
مثال:
اكتشاف brute force على حساب حساس باستخدام correlation بين محاولات الدخول الفاشلة.
ما نوع التنبيهات التي تعتبر High Priority؟
الإجابة تكشف مستوى تقييمك للخطورة.
الإجابة المختصرة:
- التنبيهات المتعلقة بالأنظمة الحساسة
- التصعيد Privilege Escalation
- الحركة الجانبية Lateral Movement
- وجود Malware مؤكد
ما آخر تهديد تعاملت معه؟
هذا سؤال يعتمد على خبرتك الفعلية.
اذكر:
- نوع الهجوم
- كيف اكتشفته
- الأدوات المستخدمة
- الإجراءات التي اتخذتها
وإن ما عندك خبرة، استخدم مثال من تدريب عملي أو منصة مثل TryHackMe.
الخلاصة:
الاستعداد الجيد لمقابلات الأمن السيبراني لا يعتمد فقط على الحفظ، بل على فهم المفاهيم + ربطها بالسيناريوهات العملية + القدرة على شرحها بسهولة.
أظهر للمقابل أنك تفكر كمحلل SOC فعلي، وليس مجرد شخص يردد إجابات نموذجية.
كل سؤال من الأسئلة السابقة قد يكون مفتاح قبولك، وطريقة شرحك أهم من الإجابة نفسها.
إذا كنت ترغب في الدخول إلى عالم الأمن السيبراني وبناء مسار مهني قوي يبدأ من الأساسيات وينتهي بالاحتراف: اضغط هنا.